دپارتمان شبکه و امنیت

استقرار مرکز عملیات امنیت SOC

مرکز عملیات امنیت (SOC) واحدی متمرکز برای رسیدگی به حوادث و وقایع امنیتی در سازمان‌ها بوده که هدف از ایجاد آن تشخیص و واکنش سریع در برابر حوادث امنیتی می‌باشد که از طریق یک کنسول مرکزی، وضعیت آنچه را که در حال حاضر در شبکه در حال اتفاق می‌باشد را نشان می‌دهد.مرکز عملیات امنیت تمامی […]

استقرار مرکز عملیات امنیت SOC

مرکز عملیات امنیت (SOC) واحدی متمرکز برای رسیدگی به حوادث و وقایع امنیتی در سازمان‌ها بوده که هدف از ایجاد آن تشخیص و واکنش سریع در برابر حوادث امنیتی می‌باشد که از طریق یک کنسول مرکزی، وضعیت آنچه را که در حال حاضر در شبکه در حال اتفاق می‌باشد را نشان می‌دهد.
مرکز عملیات امنیت تمامی زوایای امنیتی را به صورت بلادرنگ از یک نقطه مرکزی مدیریت و مانیتور می‌کند و تمامی حوادث امنیتی را کشف و اولویت دهی کرده، سطح ریسک و دارایی‌هایی را که تحت تأثیر قرار خواهند گرفت را تشخیص می‌دهد. این مرکز همچنین به طور هم‌زمان راهکارهای مناسبی را متناسب با هر رویداد، اجرا یا پیشنهاد می‌کند.
بعضاً مرکز عملیات امنیت با مرکز عملیات شبکه (NOC) یکسان در نظر گرفته می شود. ممکن است به دلیل برخی تشابهات میان این دو مرکز، این امر تلقی گردد که مراکز مذکور دارای عملکرد مشابه می‌باشند. در واقع NOC امور کنترل ترافیک و مدیریت کارایی و تنظیمات شبکه ارتباطات را انجام داده، ولی مرکز عملیات امنیت وظیفه مدیریت حوادث و رخدادهای امنیتی (مدیریت ریسک و بحران) را به منظور حفاظت از اطلاعات به عهده دارد. در واقع مرکز عملیات امنیت وظیفه نظارتی بر روی زیرساخت‌ها و سرویس‌های الکترونیکی را بر عهده خواهد داشت که بخشی از اطلاعات مورد نیاز در خصوص شبکه ارتباطات را از NOC دریافت خواهد نمود.

مزایای مرکز عملیات امنیت SOC

  • کاهش زمان اختلال در ارائه خدمات به مشتری؛
  • تشخیص سریع رویدادها و رخدادهای امنیتی؛
  • پاسخگویی مناسب و مؤثر با رویدادها و رخدادهای امنیتی و تأمین امنیت شبکه در مقابل تهدیدهای احتمالی؛
  • تحلیل مناسب رویدادها و رخدادهای امنیتی؛
  • حداقل نمودن آثار و هزینه­ های ناشی از تهدیدها و حملات امنیتی؛
  • پایش امنیتی متمرکز ترافیک شبکه؛
  • تحلیل ریسک اثربخش دارایی­های اطلاعاتی شبکه؛
  • ارتقاء امنیت و پایداری داده‌ها و خدمات به وسیله حفاظت از زیرساخت‌های اطلاعاتی، ترافیک داده­ ها، سرویس­ها و داده­ های مشتریان؛
  • اعمال مدیریت مناسب بر روی وصله های امنیتی تجهیزات مختلف؛

رویکرد نکساتک در طراحی و استقرار SOC

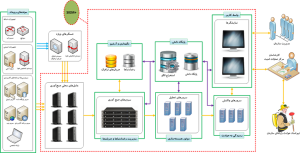
در رویکرد نکساتک با توجه به آنالیز شرایط موجود سازمان و با استفاده از کنترل­ های امنیتی بیست‌گانه SANS اقدام به طراحی SOC می­ نماید. به طور کلی مرکز عملیات امنیت شبکه در رویکرد نکساتک از 5 ماژول زیر تشکیل شده است:

  • مولدهای وقایع (Event Generator)
  • جمع آوری اطلاعات (Collection)
  • پایگاه داده پیام (Massage Database)
  • موتورهای تحلیل (Analysis Engines)
  • مدیریت واکنش (Reaction Management)

در این ساختار نکساتک با استفاده از تجربه بلندمدت خود در طراحی معماری امنیت، اقدام به طراحی زیرساخت مورد نیاز و طراحی LOS و LOM مورد نیاز برای استقرار مرکز عملیات امنیت می­ نماید. طراحی SOC در رویکرد نکساتک به‌گونه‌ای صورت می ­پذیرد که بتواند با توجه به تعاریف بالا عملیات زیر را در سازمان مدیریت نماید:

  • تولید وقایع امنیتی؛
  • جمع آوری اطلاعات؛
  • ذخیره سازی؛
  • تحلیل؛
  • واکنش؛

بزرگ‌ترین مزیت رقابتی نکساتک در این حوزه، داشتن تیمی کامل به منظور طراحی زیرساخت فیزیکی و زیرساخت سرویس SOC می­ باشد. با توجه به حساسیت اطلاعات در SOC، می­ بایست نیازمندی­ های اولیه در خصوص کنترل دسترسی به آن صورت پذیرد که این امر در طراحی تیم نکساتک مد نظر قرار خواهد گرفت.
مزیت دیگر نکساتک طراحی ماژولار است. در این رویکرد با استفاده از اصول طراحی معماری امنیت و با توجه به کنترل­های امنیتی الگوی SANS، و با توجه به آنالیز هزینه- منفعت صورت ­پذیرفته طراحی در ماژول­ های مختلف از قبیل مدیریت رخداد، مدیریت آسیب ­پذیری، مدیریت تهدیدات، مدیریت لاگ، مدیریت دسترسی و … صورت می­ پذیرد. همچنین با توجه به محدودیت بودجه عمده سازمان، امکان استقرار در چند فاز به شیوه ه­ای اثربخش فراهم می­ گردد.­

مرکز عملیات امنیت

مرکز عملیات امنیت، کامل‌ترین راه‌کار جهت تشخیص حوادث و رویدادهای امنیتی و رسیدگی به آنها در سازمان ميباشد. همان طور که از نام آن مشخص است به صورت یک مرکز راه‌اندازی شده و از اجزاء زير تشکیل شده است :

  • تکنولوژی (SIEM + Sensors)
  • تيمهای انسانی
  • فرايندها

این مرکز با پایش 365 * 24 شبکه سازمان، نمایی بلادرنگ از وضعیت امنیتی شبکه و رخدادهای جاری فراهم می‌کند و در صورت بروز حادثه، در سریع‌ترین زمان ممکن حادثه را تشخیص داده و سازمان را در رفع حادثه یاری ميکند.

مرکز عملیات امنیت، با بهره‌گیری از تکنولوژی‌های مختلف، در سریع‌ترین زمان ممکن، تغییرات وضعیت امنیتی سازمان را مورد ارزیابی قرار داده و حوادث مهم را مشخص می‌کند. انجام این کار با استفاده از تکنولوژی‌های به کار رفته و نیروهای متخصص که آموزش داده می‌شوند، باعث کاهش هزینه‌های بسیاری خواهد شد که در زیر به برخی از آن‌ها اشاره شده است:

  • کاهش هزینه‌ زمانی لازم برای جمع‌آوری رخدادنماها و هشدارها
  • کاهش هزینه نگهداری رخدادنماها و هشدارها
  • کاهش هزینه‌ انسانی پردازش رخدادنماها
  • کاهش هزینه‌های وارسی و ارزیابی رویدادها و حوادث
  • کاهش هزینه‌های تحلیل و کشف ارتباط بین حوادث و رویدادهای مختلف
  • کاهش هزینه‌های انسانی رسیدگی به حادثه، با استفاده از تیم متخصص آموزش دیده
  • کاهش هزینه‌‍‌های ناشی از تداوم خسارت
  • کاهش هزینه‌های ناشی از قطع سرویس
  • کاهش هزینه‌های هماهنگی مکانیزم‌های تشخیص حوادث

مرکز عملیات امنیت، با ارائه‌ خدمات مختلف به تشخیص حوادث مهم امنیتی از میان حجم عظیم گزارش‌ها، هشدارها و رخدادنماها می‌پردازد و به آنها رسیدگی می‌کند. راه‌اندازی مرکز عملیات امنیت، به عنوان ابزاری جهت تشخیص، تحلیل و رسیدگی به حوادث در این مرکز مورد استفاده قرار می‌گیرد.

مرکز عملیات امنیت علاوه بر قابلیت‌های یک SIEM مرسوم، امکانات لازم جهت رسیدگی به حوادث امنیتی و همچنین ابزارهای لازم جهت به‌روزرسانی دانش متناسب با شرایط سازمان را نیز فراهم می‌نماید. با راه‌اندازی مرکز عملیات امنیت، خدمات زیر به سازمان موردنظر ارائه می‌شود:

پايش مستمر امنيت سازمان

  • تحلیل و پایش ۲۴ ساعته رویدادها و حوادث امنیتی
  • تشخیص تغییرات وضعیت امنیتی سازمان

جمع آوری رخدادنماها

  • جمع‌آوری رخدادنماها و هشدارها از کاربردها، تجهیزات مختلف شبکه‌ای و حسگرهای امنیتی
  • یکنواخت نمودن قالب تمامی گزارش‌ها، رخدادنماها و هشدارها و نرمال‌سازی معنایی
  • نگهداری بلند مدت هشدارها و رخدادنماها با قابلیت بازیابی بلادرنگ آنها

پالايش رخدادنماها

  • پالایش هشدارها، رخدادنماها و گزارش‌های بی‌مصرف
  • تشخیص هشدارها و گزارش‌های غیر مفید و ناصحیح با قابلیت هماهنگی با محیط عملیاتی

تحليل و همبسته سازی

  • تحلیل و همبسته‌سازی بلادرنگ رویدادهای مربوط به حملات مختلف
  • کشف علت ریشه‌ وقوع حوادث جهت برخورد اصولی با آنها

تطبیق با سياستهای سازمان

  • تطبیق رویدادها با سیاست‌های امنیتی سازمان
  • تطبیق حوادث با آسیب‌پذیری‌های سازمان

اولويت بندی

  • تشخیص و اولویت‌بندی حوادث امنیتی از میان حملات اینترنتی و رویدادهای شبکه‌ای

بروزرسانی مستمر دانش تشخیص حملات

  • کاوش الگوهای رویدادها و حملات جدید با استفاده از ابزارهای خودکار
  • به‌روزرسانی قوانین و روال‌های تشخیص، تحلیل و رسیدگی به حادثه به طور پیوسته

ارایه گزارش

  • ارائه‌ داشبورد پایش بلادرنگ حوادث و رویدادهای امنیتی
  • تعیین و پیگیری گردش کار رسیدگی به حادثه از طریق سیستم
  • تولید گزارش‌های آماری مختلف از رویدادها و حوادث جهت آگاهی از وضعیت امنیتی

برخورد با حوادث امنیتی

  • تشخیص زودهنگام حوادث امنیتی با تحلیل رفتاری شبکه
  • ارائه‌ راهبرد رسیدگی به حادثه
  • پیگیری روال تشخیص، تحلیل و رسیدگی به حادثه

تخصيص نيروی انسانی

  • تخصیص صحیح منابع انسانی متخصص در رسیدگی به حوادث امنیتی


استقرار مرکز عملیات امنیت SOC | نکساتک